Política de Uso de IA Generativa: Guía para Empresas
Aprenda a estructurar una política de uso de IA generativa en su empresa para mitigar riesgos de datos, garantizar gobernanza y escalar la innovación.
- Política de Uso de IA Generativa
- Gobernanza de IA
- Seguridad de Datos
- Automatización Empresarial
- Agentes Autónomos
Una Política de Uso de IA Generativa es un marco normativo interno que establece las reglas, límites y responsabilidades para el empleo de soluciones de inteligencia artificial en las operaciones corporativas. Este es el documento que toda empresa estructurada debe implementar para proteger sus activos de información, mitigar riesgos legales y mantener la gobernanza sobre los procesos automatizados.
A medida que la adopción de herramientas inteligentes se expande en áreas como servicio al cliente, ventas, compras, finanzas y logística, la ausencia de directrices claras crea una vulnerabilidad operativa significativa. Sin una norma explícita, los colaboradores tienden a buscar soluciones por cuenta propia, introduciendo información sensible en modelos públicos sin control de privacidad ni respaldo legal.
El riesgo del vacío normativo al adoptar inteligencia artificial
El uso informal e incontrolado de la tecnología en el entorno corporativo expone a la organización a fugas de datos confidenciales y fallas de cumplimiento regulatorio. Cuando los empleados utilizan chats públicos para resumir contratos, redactar propuestas comerciales o analizar estados financieros, esos datos pueden ser incorporados a los conjuntos de entrenamiento de los modelos externos, perdiendo la confidencialidad de la marca.
Además de la exposición de datos, el contenido generado sin verificación previa genera inconsistencias operativas, alucinaciones conceptuales y posibles infracciones de propiedad intelectual. Toda empresa estructurada debería tener un protocolo claro que defina exactamente qué tipo de información puede procesarse mediante algoritmos y qué canales están autorizados para la operación diaria.
Para evitar tanto el bloqueo total de la innovación como el caos operativo, la gobernanza debe ser pragmática y equilibrada. La meta es canalizar las capacidades de la IA hacia un entorno seguro que impulse la productividad sin comprometer los activos estratégicos.
Qué debe contener una Política de Uso de IA Generativa estructurada
Una política corporativa efectiva debe ser clara, accesible e integrada al flujo diario de trabajo de los distintos departamentos. En lugar de redactar un manual restrictivo e ininteligible, el documento debe enfocarse en brindar certidumbre sobre los permisos, responsabilidades y mecanismos de control.
1. Lista de herramientas aprobadas vs. herramientas prohibidas
La política debe definir con precisión qué aplicaciones cuentan con la aprobación del departamento de tecnología y cumplimiento. Se deben priorizar soluciones empresariales que garanticen que los datos procesados no se utilizarán para reentrenar modelos públicos.
- Herramientas aprobadas: Plataformas empresariales con contratos de confidencialidad, licencias corporativas y soluciones de agentes de IA integradas mediante API seguras a los sistemas internos (CRM, ERP y WhatsApp).
- Herramientas prohibidas: Aplicaciones abiertas sin contrato corporativo, bots no auditados y plataformas de terceros que almacenen datos sin cifrado ni acuerdos de procesamiento seguro.
2. Clasificación y sensibilidad de los datos
Es indispensable categorizar la información corporativa para indicar de forma explícita qué nivel de confidencialidad requiere cada tipo de dato antes de interactuar con cualquier sistema inteligente.
- Datos públicos: Materiales promocionales, artículos de blog o comunicados de prensa ya distribuidos. Permiten procesamiento general.
- Datos internos de uso restringido: Manuales operativos, flujos de trabajo no confidenciales y borradores. Requieren herramientas corporativas aprobadas.
- Datos altamente confidenciales y PII: Información financiera no pública, datos personales de clientes (PII), secretos comerciales, códigos de acceso y bases de datos estratégicas. Prohibido su ingreso en modelos públicos de IA.
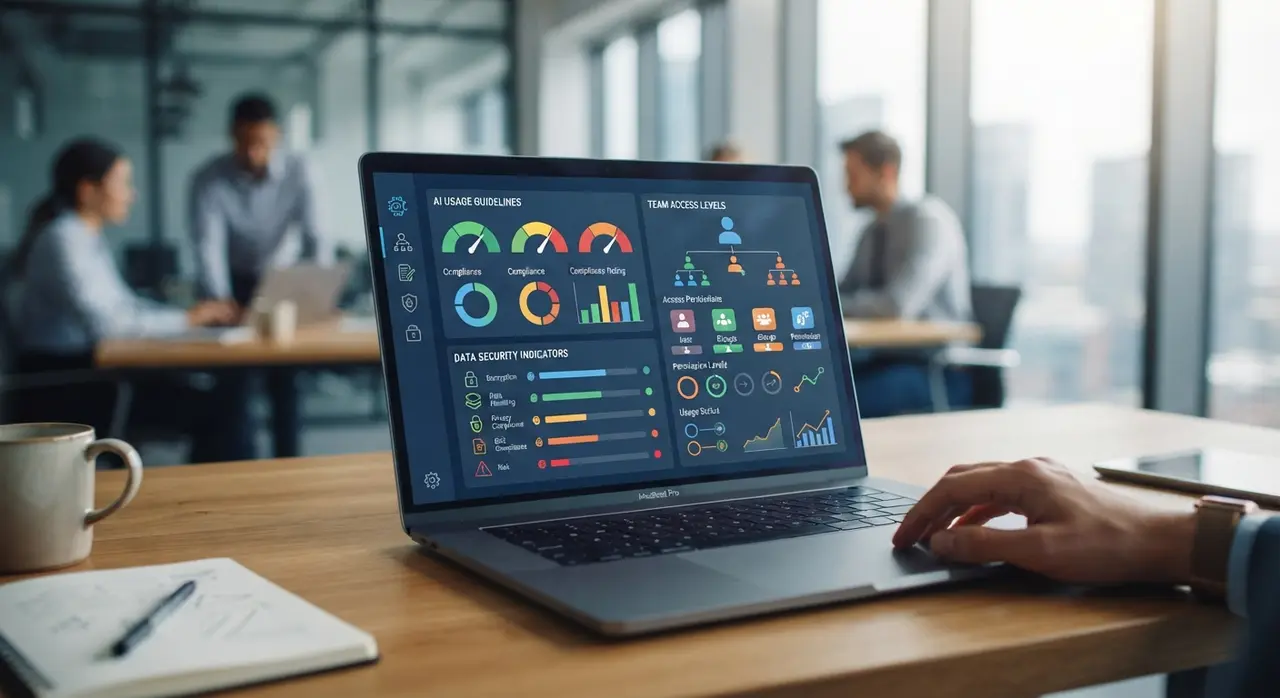
3. Casos de uso permitidos y delimitación por departamento
Cada área de la empresa debe contar con pautas específicas según sus actividades recurrentes. Por ejemplo, en atención al cliente y ventas, la IA puede calificar prospectos o estructurar respuestas, pero no autorizar notas de crédito sin supervisión. En logística y compras, los agentes integrados pueden cotejar pedidos con facturas en el ERP, manteniendo siempre una validación humana para montos elevados.
4. Verificación humana obligatoria (Human-in-the-loop)
Ningún contenido o decisión generada automáticamente debe publicarse o ejecutarse en producción sin la revisión de un profesional calificado. La política debe establecer que la responsabilidad final de cualquier entregable recae siempre en el empleado o líder de área supervisora, evitando la confianza ciega en las respuestas de la máquina.
Comparativa: IA pública sin control vs. Agentes de IA corporativos
Entender la diferencia entre el uso individual de chatbots genéricos y la implementación de sistemas de automatización empresarial estructurados es clave para definir la política interna.
| Criterio de Evaluación | Modelos Públicos de Chat (Sin Gobernanza) | Agentes de IA Corporativos (Con Gobernanza) |
|---|---|---|
| Privacidad de Datos | Riesgo de que los datos alimenten modelos públicos. | Cifrado de extremo a extremo y aislamiento de datos. |
| Integración Operativa | Manual (copiar y pegar texto fuera de contexto). | Conexión directa mediante API a CRM, ERP y WhatsApp. |
| Precisión y Memoria | Alucinaciones frecuentes e historial limitado. | Contexto empresarial persistente e integración con base de conocimientos. |
| Supervisión Humana | Depende totalmente de la discreción del usuario. | Reglas de validación y flujos de revisión estandarizados. |
| Impacto en KPIs | Ganancias aisladas de tiempo individual. | Reducción directa de filas, reprocesos y tiempos de ciclo. |
Cómo implementar y capacitar a los equipos en la política de IA
El éxito de un documento normativo depende directamente de su adopción práctica por parte de los colaboradores. Un documento guardado en la carpeta de recursos humanos no genera impacto si no se acompaña de capacitación continua y herramientas adecuadas.
Para asegurar una transición fluida, la dirección debe designar un comité o responsable de gobernanza digital. Este equipo se encarga de revisar periódicamente las pautas, evaluar nuevos casos de uso y actualizar la directiva conforme evoluciona la tecnología.
Asimismo, la capacitación debe basarse en simulaciones reales de trabajo. En lugar de prohibir, es más beneficioso mostrar la manera correcta de utilizar las soluciones autorizadas, destacando cómo los beneficios de la automatización empresarial ayudan a reducir el trabajo repetitivo sin comprometer los datos de la empresa.
Caso práctico: Gobernanza e integración en la gestión de pedidos
Una empresa distribuidora regional enfrentaba retrasos en la validación de pedidos de ventas que llegaban por WhatsApp e email. Los ejecutivos comerciales utilizaban herramientas de transcripción y resúmenes en la nube sin autorización, lo que provocaba errores en la asignación de precios y fugas de listas de clientes.
Para resolver la vulnerabilidad, la dirección implementó una Política de Uso de IA Generativa y desplegó agentes de IA desarrollados por Agentes Autônomos. Al conectar los agentes directamente al ERP de la empresa mediante una integración con sistemas SAP, los pedidos comenzaron a procesarse automáticamente en un entorno cerrado y seguro.
Como resultado, la empresa eliminó por completo el uso de aplicaciones no autorizadas, redujo los errores de digitación en un 90% y aceleró la atención de pedidos de horas a minutos, manteniendo la validación humana en casos especiales.
Conclusión: Equilibrar la innovación con la seguridad operacional
Una política corporativa de uso de inteligencia artificial no debe verse como un freno a la productividad, sino como la base necesaria para escalar la automatización de forma segura. Contar con directrices claras protege a la organización contra riesgos legales, fuga de información confidencial y fallas en la calidad de los procesos.
Al combinar una normativa interna bien definida con la infraestructura adecuada de agentes de IA integrados a sus sistemas actuales, su empresa estará lista para liderar en eficiencia operativa sin asumir riesgos innecesarios.
Preguntas frecuentes
¿Por qué mi empresa necesita una Política de Uso de IA Generativa si no desarrollamos software?
Aunque su empresa no desarrolle software, sus empleados probablemente ya utilizan herramientas de IA de acceso público para realizar tareas diarias. Una política normatiza este uso, previniendo la exposición de datos confidenciales y garantizando el cumplimiento normativo en todos los departamentos.
¿La implementación de una política de IA reducirá la velocidad de innovación interna?
No, cuando se diseña correctamente, la política fomenta la innovación al definir canales y herramientas seguras para el trabajo diario. Al establecer límites claros, los equipos saben exactamente qué herramientas utilizar sin temor a incurrir en faltas de cumplimiento o privacidad.
¿Con qué frecuencia debe actualizarse este documento de gobernanza?
Se recomienda revisar la política de uso de IA al menos cada seis meses o cada vez que la empresa adopte una nueva plataforma tecnológica relevante. Debido a la rápida evolución de la inteligencia artificial, las directrices deben adaptarse de forma continua a las nuevas capacidades y marcos regulatorios.
¿Cómo garantizar que los datos procesados por la IA no alimenten modelos públicos?
La forma más efectiva es utilizar plataformas empresariales integradas mediante API con acuerdos contractuales de privacidad de datos. A diferencia de las versiones públicas gratuitas, las soluciones corporativas no almacenan ni utilizan la información procesada para entrenar algoritmos externos.