Gobernanza de IA Corporativa: Guía de Políticas Internas
La gobernanza de IA corporativa permite estructurar políticas internas claras para desplegar agentes de IA de forma segura, eficiente y rentable.
- Gobernanza de IA Corporativa
- Estructurar Políticas Internas
- Agentes de IA
- Seguridad de Datos
- Automatización
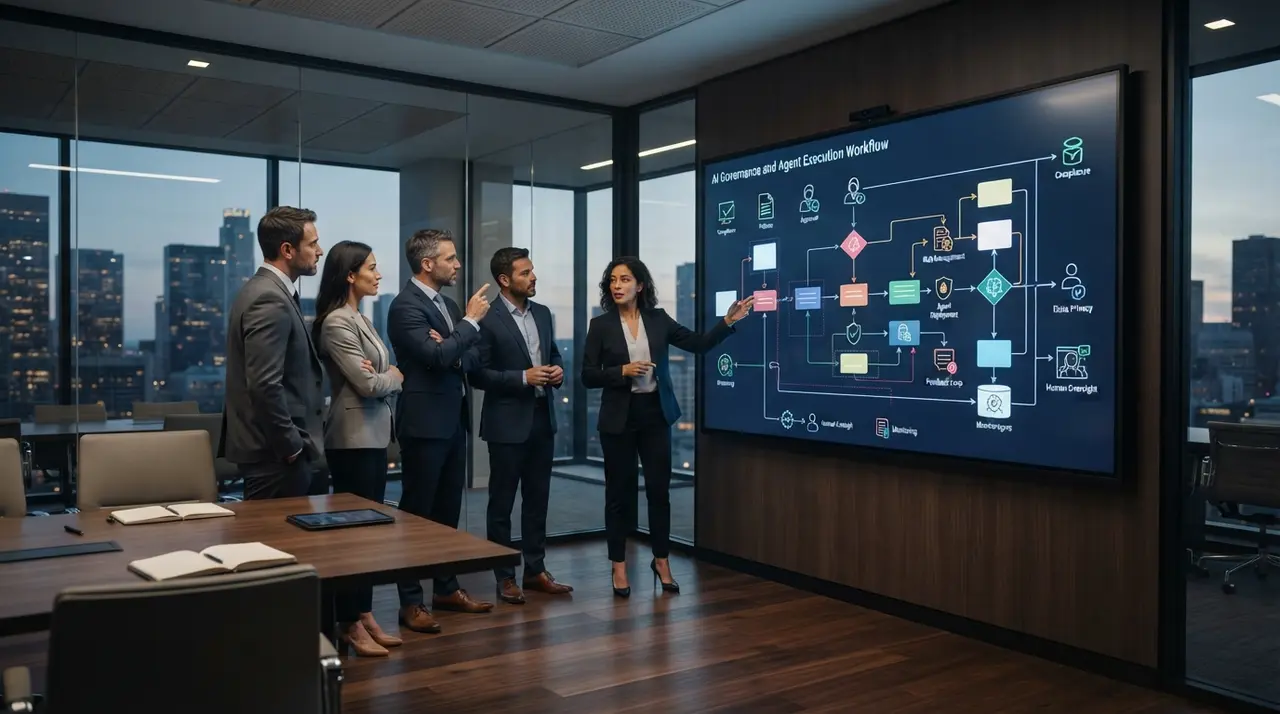
La gobernanza de IA corporativa es el conjunto de políticas, controles y responsabilidades estratégicas que regulan el uso seguro de agentes de IA en la operación empresarial. Al estructurar políticas internas sólidas, las empresas mitigan riesgos operativos, garantizan el cumplimiento normativo y aceleran el retorno de inversión sin comprometer la infraestructura tecnológica existente.
Muchas organizaciones comienzan a probar soluciones de inteligencia artificial de forma aislada. Sin embargo, cuando la tecnología pasa de ser una prueba piloto a ejecutar procesos críticos en ventas, finanzas o logística, la falta de un marco unificado genera cuellos de botella y vulnerabilidades de seguridad.
La gobernanza es la frontera entre la eficiencia operativa y el riesgo descontrolado
La gobernanza de IA corporativa define quién decide, quién es responsable de los resultados, cuáles son los límites operativos y cómo se audita cada acción automatizada. Sin un sistema formal de control, la adopción de agentes de IA corre el riesgo de transformarse en una iniciativa caótica y difícil de escalar.
Estructurar este control no significa crear procesos burocráticos que paralicen la innovación. Por el contrario, proporciona un camino claro para que las áreas de negocio automaticen tareas complejas con total confianza institucional.
Un marco eficaz permite coordinar la interacción entre los agentes y los sistemas centrales de la empresa, asegurando que las decisiones críticas siempre cuenten con la supervisión adecuada.
Los 5 componentes esenciales de un framework de gobernanza
Un framework integral no se limita a un documento PDF guardado en la red corporativa. Se trata de un ecosistema dinámico que coordina personas, procesos y tecnología alrededor de la automatización inteligente.
- Políticas de uso aceptable: Directrices claras sobre qué datos pueden procesar los sistemas y qué tareas tienen autorizadas.
- Roles y responsabilidades: Definición del comité de IA, sponsors ejecutivos y dueños de procesos de negocio.
- Gestión de riesgos y cumplimiento: Identificación preventiva de sesgos, fallas operativas y riesgos de privacidad.
- Controles de seguridad y acceso: Integración de autenticación, cifrado e integración segura con ERP y CRM.
- Supervisión y auditoría continuas: Métrica constante del desempeño y registros detallados de actividad (logs).
| Nivel de Autonomía | Tipo de Proceso | Mecanismo de Control | Nivel de Riesgo |
|---|---|---|---|
| Bajo (Asistido) | Redacción de borradores, extracción de datos | Validación humana obligatoria antes del envío | Bajo |
| Medio (Semiautónomo) | Conciliación bancaria, triage de soporte | Aprobación humana solo en excepciones o montos altos | Moderado |
| Alto (Autónomo) | Actualización de stock, ruteo de pedidos | Monitoreo pasivo y reglas de parada automática (kill-switches) | Controlado |
Definiendo guardrails: límites de acción y revisión humana
Los guardrails para agentes representan los límites infranqueables que el código y las reglas de negocio imponen al comportamiento de la IA. Garantizan que el modelo ejecute únicamente las acciones para las que fue explícitamente programado.
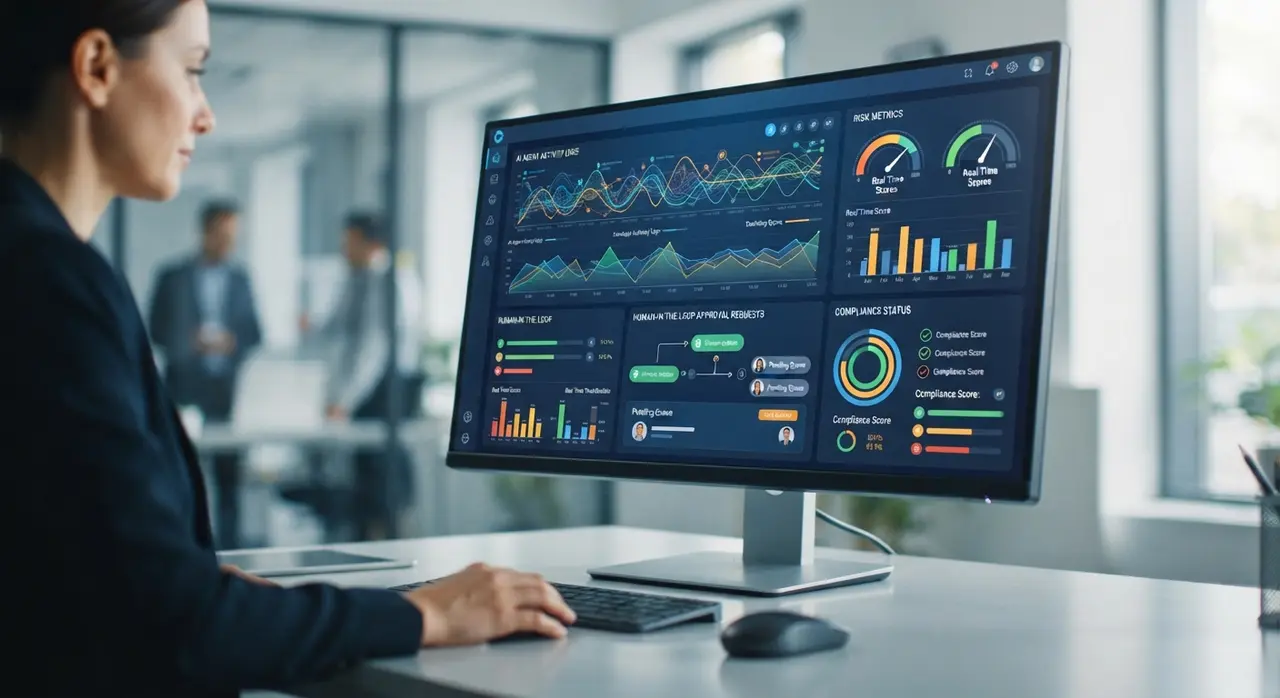
La revisión humana en decisiones críticas (Human-in-the-Loop) es el pilar central de estos límites. Si un agente financiero identifica una discrepancia en una factura que supera cierto umbral monetario, el flujo debe pausarse automáticamente para solicitar la confirmación de un gestor.
Además, la auditabilidad completa de cada interacción permite rastrear el razonamiento del agente. Al utilizar agentes de IA con memoria y persistencia de contexto, las empresas conservan el historial completo de decisiones para auditorías internas y regulatorias.
Alineación regulatoria: ISO 42001 y leyes de protección de datos
El cumplimiento normativo no es opcional cuando se manejan datos de clientes, empleados o proveedores. Las normas internacionales como la ISO/IEC 42001 establecen estándares para los sistemas de gestión de inteligencia artificial en entornos corporativos.
Del mismo modo, las regulaciones de privacidad como la LGPD y el GDPR exigen transparencia en el tratamiento de datos personales. Los agentes de IA deben operar bajo principios de minimización de datos, procesando únicamente la información indispensable para ejecutar la tarea asignada.
Garantizar la anonimización de datos sensibles antes de enviarlos a modelos de lenguaje es una práctica indispensable al estructurar políticas internas de uso tecnológico.
Caso de aplicación: Gobernanza en operaciones y logística
Una importante empresa latinoamericana de distribución necesitaba acelerar la validación de órdenes de compra e integración con su sistema ERP. Sin embargo, el equipo de auditoría temía que la automatización generara compras duplicadas o inconsistencias contables.
Para resolver este desafío, la empresa recurrió a las soluciones de agentes autónomos desarrolladas por Agentes Autônomos. Se configuraron guardrails operativos que limitaban la aprobación automática a pedidos dentro del presupuesto aprobado y con proveedores homologados.
El resultado cualitativo fue sobresaliente: reducción del 70% en el tiempo de procesamiento de pedidos, eliminación total de errores por tipeo manual y una visibilidad del 100% en los registros de auditoría para el comité directivo.
Cómo equilibrar control y agilidad para no paralizar la innovación
La gobernanza excesiva puede ahogar las iniciativas de transformación digital si se percibe como una barrera insuperable. El secreto de un modelo exitoso radica en la gradualidad y la adaptación a la madurez de la empresa.
Comenzar con un marco liviano permite validar los primeros casos de uso en entornos controlados. A medida que la organización gana confianza y extiende la automatización a sistemas empresariales clave, como la integración de agentes de IA con SAP ERP, las políticas se vuelven más robustas y detalladas.
Pasos prácticos para iniciar la gobernanza de IA hoy
Estructurar la gobernanza no requiere meses de planificación teórica. Se pueden dar pasos inmediatos para proteger la operación mientras se avanza en la adopción tecnológica.
- Crear un comité multidisciplinario: Involucre a líderes de tecnología, operaciones, legal y áreas de negocio.
- Inventariar los casos de uso: Mapee dónde se están utilizando herramientas de IA y qué sistemas se conectan.
- Definir matrices de riesgo: Clasifique los procesos según el impacto financiero y reputacional en caso de falla.
- Establecer protocolos Human-in-the-Loop: Identifique los puntos exactos del proceso donde se requiere firma o validación humana.
- Seleccionar socios tecnológicos adecuados: Elija plataformas que faciliten la integración sin exigir el reemplazo de su infraestructura actual.
La gobernanza de IA corporativa es el catalizador que transforma experimentos aislados en una ventaja competitiva sostenible. Al definir reglas claras, las organizaciones escalan sus operaciones reduciendo filas de espera y errores manuales con total seguridad.
Preguntas frecuentes
¿Qué es la gobernanza de IA corporativa?
La gobernanza de IA corporativa es la estructura estratégica de reglas, roles y controles que asegura que el uso de la inteligencia artificial en una empresa sea seguro, transparente y alineado con los objetivos del negocio. Permite auditar procesos y mitigar riesgos operativos o legales.
¿Cómo empezar a estructurar políticas internas para agentes de IA?
Para empezar, forme un comité interdisciplinario con responsables de operaciones, legal e IT, e inventaríe las herramientas actuales. A continuación, defina límites de acceso a los datos y establezca qué decisiones requieren validación humana obligatoria.
¿Qué significa el concepto Human-in-the-Loop en IA?
Human-in-the-Loop es un modelo operativo donde las decisiones críticas o de alto riesgo tomadas por un agente de IA requieren la revisión o aprobación de un especialista humano antes de ejecutarse. Garantiza el control sin perder la velocidad del procesamiento automatizado.
¿La gobernanza de IA exige cambiar los sistemas que la empresa ya utiliza?
No, una gobernanza bien diseñada se adapta a la arquitectura existente integrando los agentes a herramientas como CRM, ERP o WhatsApp sin necesidad de reemplazar la infraestructura tecnológica actual.