O Papel do CISO e da Área de Compliance na IA Corporativa
Entenda o papel do CISO e da área de compliance na governança de agentes de IA corporativos, garantindo segurança, LGPD e controle operacional.
- Segurança e Governança
- Papel do CISO e da Área
- Área de Compliance
- Agentes de IA
- LGPD
- ISO 42001
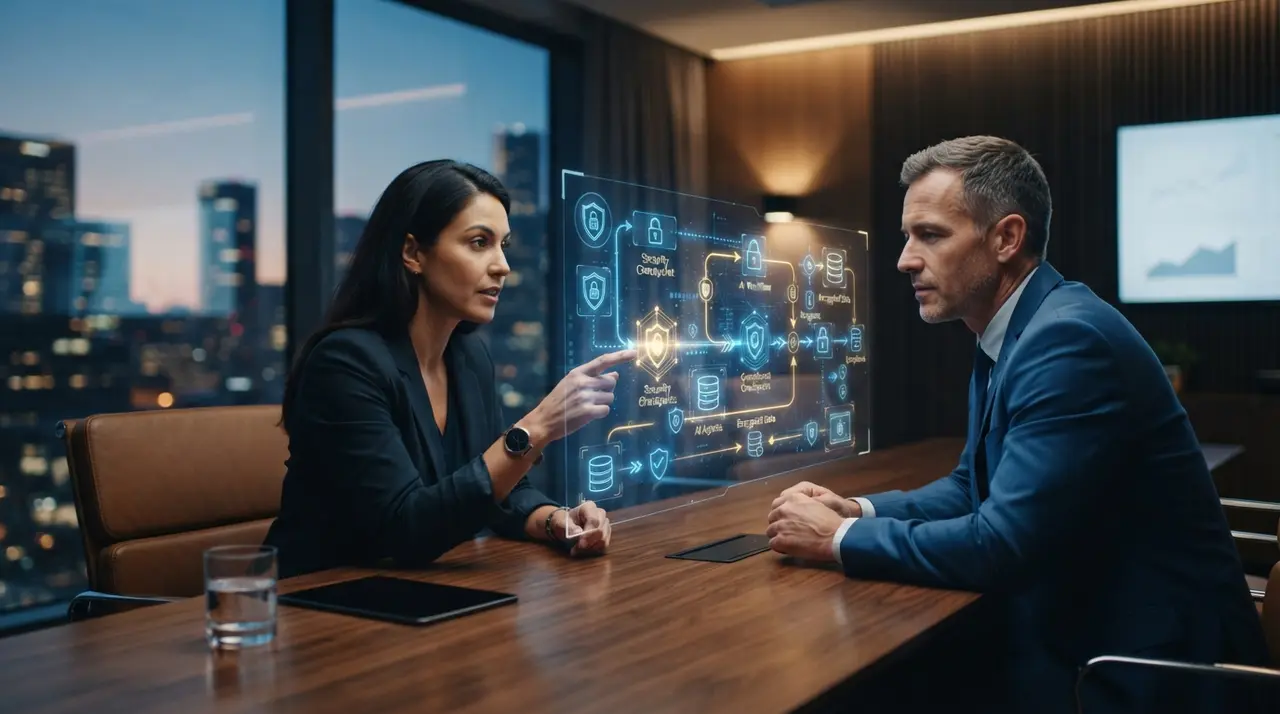
O papel do CISO e da área de compliance na adoção de agentes de IA corporativos é garantir a segurança da informação, a governança de dados sensíveis e a rastreabilidade das decisões automatizadas. Envolver a segurança e governança desde a fase inicial de projeto evita retrabalho técnico, mitiga riscos regulatórios da LGPD e protege a infraestrutura existente contra novas ameaças cibernéticas.
A expansão dos agentes autônomos dentro das empresas trouxe um novo paradigma operacional. Diferente dos sistemas tradicionais baseados em regras rígidas, os agentes executam tarefas complexas em atendimento, vendas, finanças, suprimentos e RH acessando diretamente bases corporativas como ERPs, CRMs e canais de WhatsApp. Por essa razão, integrar o CISO e a equipe de compliance desde o primeiro dia de especificação do projeto deixou de ser uma etapa burocrática para se tornar o pilar central que viabiliza a inovação com segurança.
Por que CISO e Compliance devem atuar desde a concepção do projeto
A participação precoce da segurança e do compliance previne riscos estruturais e acelera a homologação de agentes de IA nas empresas. Quando as diretrizes de governança são inseridas tardiamente, projetos que já estavam prontos para entrar em produção costumam ser paralisados por falhas na gestão de permissões ou por falta de rastreabilidade das ações do agente.
Agentes autônomos não são apenas chatbots passivos que respondem perguntas frequentes. Eles consultam estoque no ERP, alteram o status de negociações no CRM, emitem pedidos de compras e enviam confirmações via WhatsApp. Essa autonomia significa que o agente passa a integrar a superfície de ataque da organização e precisa responder aos mesmos controles rigorosos aplicados a um colaborador humano.
- Redução de refatoração de código: Ajustar permissões e arquitetura de dados na fase de design custa uma fração do valor necessário para reescrever integrações em produção.
- Validação regulatória ágil: Mapear os fluxos de dados sensíveis no início garante que o tratamento de dados esteja em conformidade com a LGPD antes do rollout.
- Confiança da diretoria executiva: Projetos acompanhados por segurança e governança obtêm aprovação orçamentária e operacional com maior celeridade.
Principais preocupações do CISO com agentes de IA autônomos
O CISO enfrenta desafios específicos ao proteger agentes de IA, incluindo o controle de acesso a sistemas legados, a prevenção contra prompt injection e o vazamento de dados confidenciais. Como o agente opera traduzindo linguagem natural em chamadas de API, as ameaças tradicionais ganham novas nuances que exigem defesas especializadas.
Uma das vulnerabilidades mais críticas é o chamado Prompt Injection, em que um usuário mal-intencionado envia instruções camufladas para tentar fazer o agente ignorar suas diretrizes de segurança. Se o agente tiver acesso irrestrito a sistemas de retaguarda, um ataque bem-sucedido pode expor tabelas inteiras de clientes ou executar transações não autorizadas.
Para proteger a operação, a equipe de segurança da informação deve implementar controles rigorosos de limitação de escopo e privilégio mínimo:
- Controle de acesso granular (RBAC): O agente deve possuir credenciais exclusivas de API com acesso restrito apenas aos dados necessários para a tarefa específica.
- Prevenção de vazamento por prompts (Data Leakage): Filtros que impedem que informações confidenciais corporativas ou dados sensíveis sejam devolvidos na resposta do agente.
- Segurança nas integrações de memória: Utilização de arquiteturas como memória de longo prazo e governança de IA com criptografia ponta a ponta e isolamento entre locatários (multi-tenancy).
- Proteção da infraestrutura existente: Garantir que a integração do agente ao CRM e ERP ocorra via middlewares seguros, sem expor portas vulneráveis do servidor interno.
O papel da área de compliance: LGPD e rastreabilidade decisória
A área de compliance deve assegurar a conformidade com a LGPD e estruturar políticas de uso que responsabilizem e auditem cada decisão tomada pela inteligência artificial. Em ambientes regulados, a simples automação de um fluxo não basta; é indispensável demonstrar por que e como uma decisão foi tomada pelo sistema.
Sob a ótica da LGPD, o titular dos dados tem o direito de solicitar a revisão de decisões tomadas unicamente com base em tratamento automatizado. Se um agente de IA recusa um crédito, altera um limite de compras ou filtra um candidato em um processo seletivo, o compliance precisa fornecer uma explicação clara e auditável sobre os critérios adotados pela ferramenta.
Para exemplificar a aplicação prática desse controle, analise o caso a seguir:
Mini-caso prático: Governança no processamento de pedidos corporativos
Uma indústria de grande porte enfrentava gargalos na validação de pedidos de vendas que entravam via WhatsApp e e-mail. A operação sofria com inconsistências de preços e atrasos na liberação financeira. Ao implementar as soluções da Agentes Autônomos, a empresa configurou um agente integrado ao ERP que valida automaticamente as regras comerciais, consulta a margem de crédito do cliente e sugere a aprovação do pedido.
Para atender às exigências da área de compliance, todas as consultas do agente são gravadas em uma trilha de auditoria imutável, indicando as tabelas consultadas e o nível de confiança da resposta. Pedidos que ultrapassam o limite de risco são desviados para aprovação humana. Como resultado qualitativo, a empresa zerou as perdas por descumprimento de tabela comercial e reduziu o tempo de liberação de pedidos em 80%, mantendo total transparência regulatória.
Guardrails e arquitetura de segurança: da teoria à prática
A implementação de guardrails eficazes estabelece limites operacionais claros e garante a revisão humana obrigatória em etapas críticas do processo. Conhecidos como mecanismos de contenção, os guardrails funcionam como trilhos que impedem a IA de tomar decisões fora do escopo aprovado.
A inclusão do elemento humano no circuito (Human-in-the-loop) é a estratégia ideal para equilibrar eficiência operacional e segurança. Em vez de permitir que o agente finalize uma transação financeira de alto valor sozinho, ele prepara a análise, preenche os campos no ERP e deixa o botão final de confirmação para o gestor responsável.
A tabela abaixo compara os principais componentes de segurança e governança aplicados aos agentes de IA:
| Mecanismo de Governança | Função Principal | Risco Mitigado | Impacto Operacional |
|---|---|---|---|
| Filtros de Entrada (Input Guardrails) | Sanitizar mensagens do usuário antes de processar | Prompt Injection e injeção de código SQL/API | Garante que apenas requisições válidas entrem no sistema |
| Filtros de Saída (Output Guardrails) | Validar o texto e os dados gerados pelo agente | Vazamento de dados (LGPD) e respostas inadequadas | Impede o envio de dados confidenciais ou incorretos |
| Revisão Humana (Human-in-the-Loop) | Exigir aprovação manual para ações críticas | Decisões autônomas com alto impacto financeiro/jurídico | Mantém a responsabilidade final com o gestor humano |
| Logs de Auditoria Estruturados | Registrar entrada, contexto, ferramenta usada e resposta | Falta de rastreabilidade em fiscalizações | Permite auditoria completa e análise forense de falhas |
| Controle de Acesso Funcional | Restringir as APIs que o agente pode chamar | Ações não autorizadas em sistemas legados | Limita o agente apenas ao seu escopo de trabalho |
Para empresas que atuam em setores com normas rígidas, como a indústria farmacêutica, a governança do agente precisa se integrar a protocolos já existentes. Você pode ler mais sobre como estruturar esses processos em nosso artigo sobre compliance regulatório em sistemas validados.
Frameworks de governança e a norma ISO 42001
A norma ISO 42001 oferece uma estrutura internacional estandardizada para implementar sistemas de gestão de inteligência artificial alinhados aos objetivos de negócio. Trata-se do primeiro padrão internacional focado em ajudar as empresas a gerenciar os riscos e as oportunidades associados à IA de forma responsável.
Adotar a ISO 42001 ou frameworks equivalentes como o NIST AI Risk Management Framework permite que o CISO e o diretor de compliance estabeleçam diretrizes claras sobre o ciclo de vida dos agentes de IA. Isso inclui desde a seleção do modelo e o tratamento do conjunto de dados até o monitoramento contínuo da acurácia e da viés algorítmico.
- Mapeamento de riscos contínuo: Identificação de desvios no comportamento do agente ao longo do tempo (drift).
- Transparência e explicabilidade: Documentação clara sobre as fontes de dados consultadas pelo agente para gerar cada resposta.
- Matriz de responsabilidade: Definição precisa dos papéis dos gestores de negócio, desenvolvedores e equipes de segurança no ciclo de uso da IA.
Como equilibrar inovação acelerada e controle rigoroso
O equilíbrio entre inovação e governança exige a criação de ambientes controlados de testes (sandboxes) e critérios transparentes para aprovação de novos fluxos de trabalho. A governança não deve funcionar como uma barreira que impede a evolução do negócio, mas sim como o cinto de segurança que permite à empresa rodar mais rápido com total controle.
Uma abordagem eficiente é implementar governança por níveis de risco. Processos internos que lidam com dados públicos ou consultas operacionais simples exigem menos barreiras de homologação. Em contrapartida, fluxos que envolvem movimentação financeira, dados sensíveis de saúde ou comunicação externa direta com o cliente passam por testes mais rigorosos de penetração e auditoria de código.
Ao adotar as soluções de agentes autônomos estruturadas para o ambiente corporativo, sua empresa consegue integrar a camada de inteligência aos sistemas legados mantendo os mais altos padrões de proteção exigidos pelo CISO e pelo compliance.
Perguntas frequentes
Como o CISO pode prevenir ataques de Prompt Injection em agentes de IA?
O CISO pode prevenir esses ataques implementando filtros de sanitização de entrada que identificam comandos maliciosos antes que cheguem ao modelo principal. Além disso, é essencial aplicar arquiteturas de privilégio mínimo, garantindo que as APIs chamadas pelo agente passem por validações de segurança separadas e independentes do texto gerado pela IA.
Quais são os principais pontos da LGPD afetados pelo uso de agentes de IA?
Os principais pontos incluem o direito do titular à revisão de decisões automatizadas, a necessidade de base legal para o tratamento de dados e o princípio da minimização. A área de compliance deve garantir que o agente acesse apenas os dados estritamente necessários para cumprir sua tarefa e que todas as operações fiquem registradas em logs auditáveis.
O que é o mecanismo Human-in-the-loop e quando ele deve ser usado?
Human-in-the-loop é o mecanismo em que o agente de IA executa a análise e o processamento inicial, mas exige a validação de um operador humano para aprovar a ação final. Ele deve ser utilizado em tarefas de alto risco, como liberação de crédito, pagamentos, contratações ou alterações contratuais críticas.
Como a norma ISO 42001 ajuda na governança corporativa de IA?
A ISO 42001 estabelece uma estrutura padronizada internacionalmente para gerenciar os riscos operacionais, éticos e regulatórios da IA nas organizações. Ela orienta a criação de políticas internas, controles de segurança, auditorias continuadas e explicabilidade dos modelos automatizados.