LGPD e Agentes de IA: Checklist Prático de Conformidade
Entenda a relação entre LGPD e Agentes de IA. Veja o checklist prático que toda empresa precisa garantir antes de implementar automações com governança.
- LGPD e Agentes de IA
- Governança de IA
- Segurança da Informação
- Checklist Prático
- Conformidade Regulatória
A conformidade entre a LGPD e agentes de IA exige que toda empresa garanta a segurança no tratamento de dados pessoais e a governança das decisões automáticas antes de iniciar qualquer automação. Para o gestor que deseja implementar checklist prático e manter a conformidade legal, a integração de inteligência artificial aos sistemas legados deve prever mecanismos rígidos de auditoria, minimização de dados e supervisão humana contínua.
A adoção de agentes autônomos em setores como atendimento, vendas, financeiro, compras, RH e logística traz ganhos expressivos de produtividade. No entanto, o cruzamento contínuo de dados vindos de CRM, ERP e WhatsApp eleva o risco jurídico e reputacional se não houver um alinhamento rigoroso com a Lei Geral de Proteção de Dados (Lei nº 13.709/2018).
Bases Legais e Minimização no Tratamento de Dados por Agentes de IA
A definição correta da base legal é a primeira obrigação jurídica para operar inteligência artificial em processos corporativos. O tratamento de dados pessoais por agentes autônomos não pode ocorrer em ambiente genérico sem que cada finalidade esteja claramente enquadrada nas hipóteses do artigo 7º da LGPD.
Em fluxos operacionais, como a triagem de clientes via WhatsApp ou a qualificação de leads no CRM, as bases mais frequentes são a execução de contrato e o legítimo interesse. O consentimento explicito deve ser utilizado quando houver coleta de dados sensíveis ou quando o tratamento exceder a expectativa primária do titular.
- Minimização de dados: O agente deve acessar exclusivamente os campos estritamente necessários para executar a tarefa solicitada, evitando a exposição de planilhas inteiras ou bancos de dados legados.
- Anonimização e mascaramento: Dados identificadores, como CPF, telefone e e-mail, devem passar por processos de mascaramento antes do envio para modelos de linguagem.
- Retenção efêmera: Informações processadas durante uma sessão de atendimento precisam ser descartadas ou arquivadas com criptografia logo após a conclusão do fluxo.
Quando a empresa adota arquiteturas com memória de longo prazo e RAG, o controle sobre os limites de contexto torna-se o pilar central para evitar o vazamento indevido de dados pessoais entre diferentes clientes ou setores da organização.
Transparência e o Direito à Revisão Humana de Decisões Automatizadas
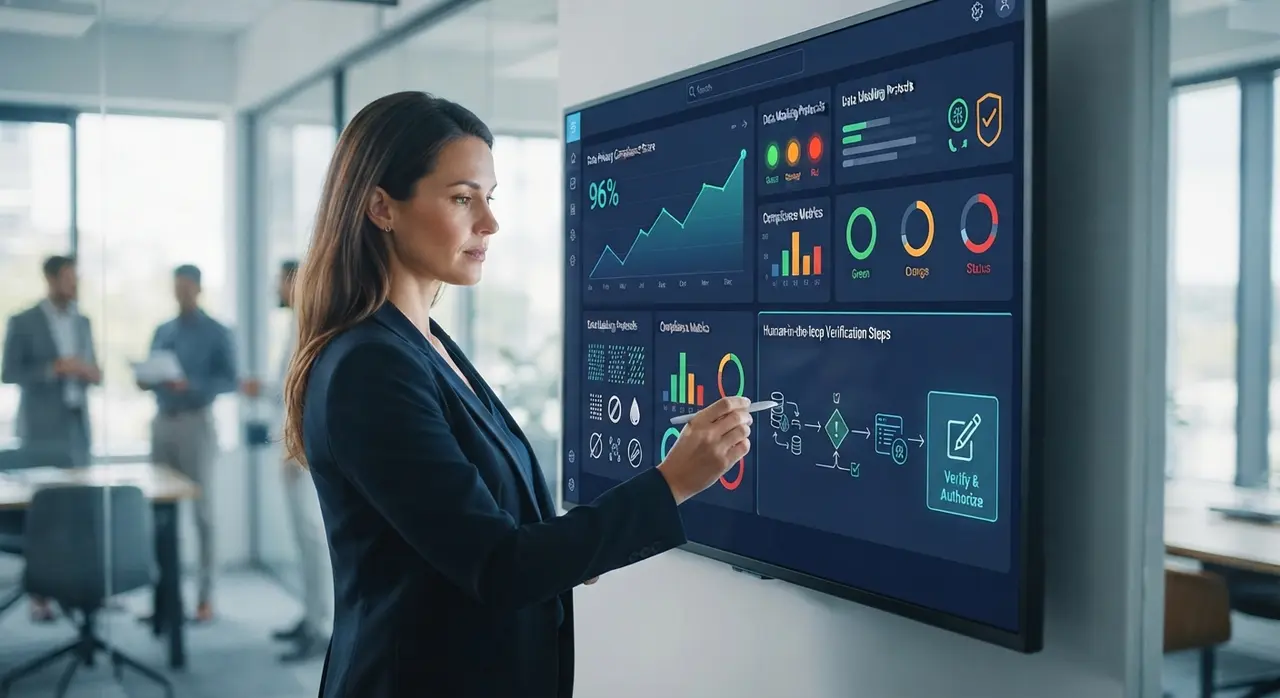
O artigo 20 da LGPD assegura ao titular o direito de solicitar a revisão de decisões tomadas unicamente com base em tratamento automatizado de dados pessoais. Esse ponto exige atenção crítica ao desenhar a arquitetura de agentes autônomos em processos de concessão de crédito, análise de sinistros, seleção de candidatos no RH ou alteração de limites operacionais.
Garantir a conformidade significa afastar a ideia de que a IA funciona como uma "caixa-preta". O sistema precisa registrar o raciocínio lógico e os parâmetros que fundamentaram cada resposta ou ação automatizada.
A estratégia mais segura para empresas é a implementação da abordagem Human-in-the-Loop (HITL), onde o agente autônomo executa a análise preliminar, compila as evidências necessárias e submete a decisão final para a validação de um colaborador responsável.
Contratos de IA: Responsabilidades entre Controlador e Operador
A definição clara das figuras jurídicas de Controlador e Operador é indispensável no momento de contratar fornecedores de tecnologia de inteligência artificial. Na maioria das implementações corporativas, a sua empresa atua como Controladora dos dados, enquanto o provedor da solução de IA e a infraestrutura de nuvem atuam como Operadores.
Os contratos firmados com terceiros devem conter cláusulas específicas de Data Processing Agreement (DPA), vedando expressamente o uso dos dados corporativos para o treinamento público de modelos de linguagem de terceiros.
Também é vital mapear a transferência internacional de dados. Quando a API do modelo de IA está hospedada em servidores no exterior, a operação precisa observar os mecanismos legais previstos nos artigos 33 a 36 da LGPD, garantindo níveis de proteção equivalentes aos da legislação brasileira.
Ao selecionar soluções corporativas de agentes autônomos, certifique-se de que a arquitetura permite a implantação em nuvens privadas ou em instâncias onde os dados permaneçam isolados e sob o controle total da sua equipe de TI.
Segurança da Informação, Registros de Logs e Gestão de Incidentes
A segurança técnica da informação constitui o dever primário de prevenção exigido pela LGPD para evitar vazamentos e acessos não autorizados. No contexto de agentes autônomos, as ameaças incluem desde falhas tradicionais de infraestrutura até ataques de prompt injection, nos quais usuários tentam manipular a instrução do sistema para expor dados internos.
Manter a integridade da operação exige a implementação de camadas defensivas e a rastreabilidade total de todas as chamadas realizadas pelas ferramentas automatizadas.
- Logs de auditoria inalteráveis: Registre cada entrada, saída, consulta a banco de dados e decisão intermediária tomada pelo agente com carimbo de data e hora.
- Criptografia ponta a ponta: Garanta o uso de protocolos seguros (TLS 1.3) para dados em trânsito e criptografia forte (AES-256) para dados em repouso.
- Controle de acesso baseado em papéis (RBAC): O agente de IA deve operar com um perfil de acesso restrito no ERP ou CRM, possuindo apenas as permissões indispensáveis para sua função.
- Plano de resposta a incidentes: Estabeleça um fluxo rápido para isolar o agente de IA e notificar a Autoridade Nacional de Proteção de Dados (ANPD) e os titulares caso ocorra um incidente relevante.
Ao realizar uma integração segura com ERPs e CRMs corporativos, a empresa protege suas bases legadas contra acessos indevidos e garante compliance irrestrito.
Estudo de Caso: Automação em Atendimento e Vendas sem Violação de Privacidade
Uma grande rede distribuidora com operação em múltiplos estados enfrentava gargalos na atualização cadastral e no processamento de pedidos de vendas via WhatsApp. A equipe manual gastava horas digitando dados e sofria com erros de digitação, além do risco constante de exposição acidental de tabelas de preços e dados pessoais de clientes.
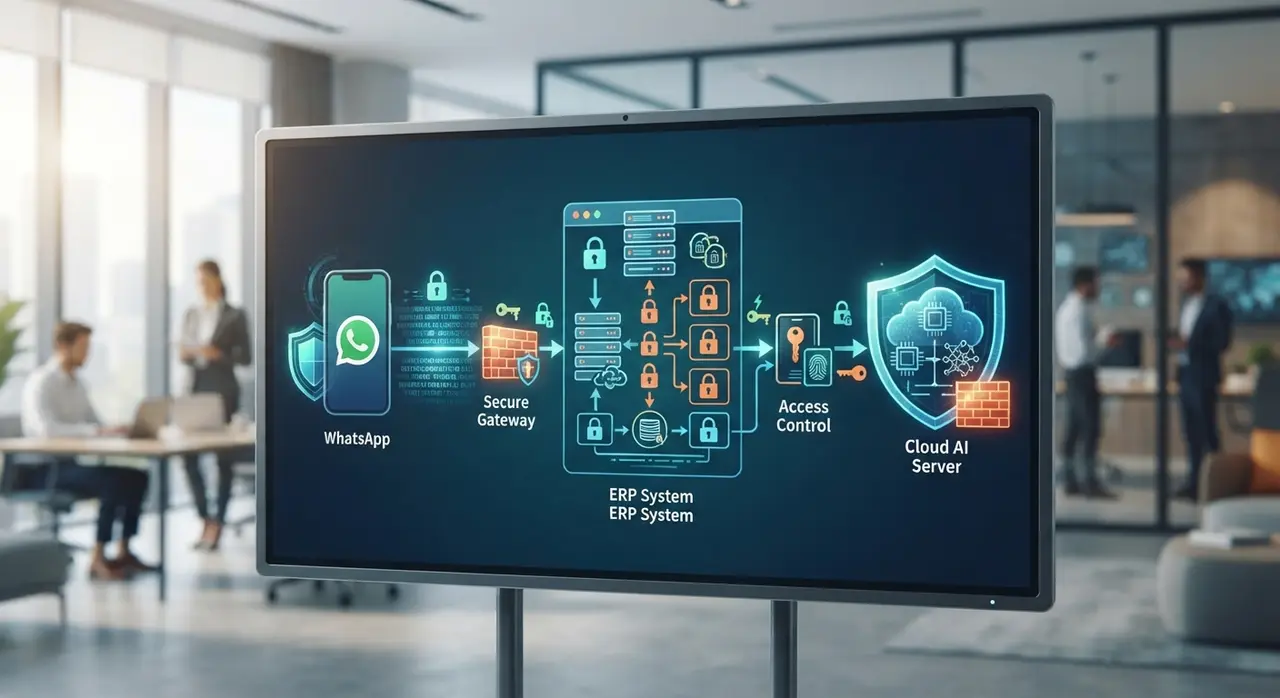
Ao implementar uma arquitetura baseada em agentes autônomos desenvolvida pela Agentes Autônomos, a distribuidora conectou o atendimento no WhatsApp diretamente ao ERP corporativo da empresa, mantendo o controle rigoroso dos dados.
O agente foi configurado para executar a verificação de identidade e o envio de boletos aplicando anonimização dinâmica. O tempo de resposta ao cliente caiu de 45 minutos para menos de 30 segundos, zerando o retrabalho operacional e garantindo 100% de conformidade com a LGPD através de registros detalhados de consentimento e logs de auditoria.
Matriz Comparativa: Automação Tradicional vs. Agentes de IA sob a LGPD
A tabela abaixo detalha como os requisitos da LGPD impactam as soluções operacionais e as medidas mitigatórias necessárias para garantir a segurança jurídica da empresa.
| Requisito LGPD | Automação Tradicional (RPA/Scripts) | Agentes de IA Autônomos | Medida Mitigatória Recomendada |
|---|---|---|---|
| Minimização de Dados | Acessa tabelas estáticas fixas sem flexibilidade. | Pode ler grandes volumes de texto não estruturado. | Aplicar filtros de mascaramento e escopo de API restrito. |
| Transparência (Art. 9º) | Fluxos rígidos e facilmente rastreáveis. | Raciocínio dinâmico baseado em contexto. | Exibir avisos claros de interação com IA e registrar prompts. |
| Revisão Humana (Art. 20) | Raramente toma decisões complexas. | Toma decisões operacionais autônomas. | Implementar alças de aprovação humana (HITL) para casos críticos. |
| Segurança de Dados | Vulnerável a falhas de infraestrutura legada. | Exposto a engenharia de prompt e exfiltração. | Adotar validação de entrada, logs de auditoria e criptografia. |
| Gestão de Operadores | Licenciamento de software local comum. | APIs de LLM frequentemente baseadas na nuvem. | Exigir cláusulas de não-treinamento e governança de DPA. |
Checklist Prático de Conformidade Pré-Implementação da LGPD para IA
Antes de colocar qualquer agente de IA em produção, a equipe de gestão, TI e jurídico deve validar os itens do checklist abaixo para garantir a segurança da operação:
1. Governança Legal e Enquadramento
- [ ] A base legal para o tratamento de dados por cada agente está documentada e vinculada à sua finalidade específica?
- [ ] O Relatório de Impacto à Proteção de Dados Pessoais (RIPD/DPIA) foi elaborado para identificar e mitigar os riscos do projeto?
- [ ] Os termos de uso e políticas de privacidade informam claramente os titulares sobre o uso de agentes automatizados?
2. Arquitetura Técnica e Segurança da Informação
- [ ] Os dados enviados para APIs de modelos de IA passam por sanitização prévia (remoção de CPF, RG, dados bancários e dados sensíveis desnecessários)?
- [ ] O contrato com o provedor de IA garante explicitamente que as informações da sua empresa não serão utilizadas para treinar modelos públicos?
- [ ] O agente autônomo opera com credenciais de menor privilégio (PoLP) nos sistemas legados (CRM, ERP, banco de dados)?
3. Supervisão Operacional e Direitos do Titular
- [ ] Existe um fluxo configurado para que decisões de alto impacto passem por validação de um operador humano antes de sua efetivação?
- [ ] O sistema possui mecanismos simples para atender requisições de titulares (acesso, correção, confirmação e exclusão de dados)?
- [ ] Todos os logs de interação, prompts, respostas e chamadas de sistema estão sendo gravados em ambiente seguro e auditável?
Conclusão
A conformidade com a LGPD não deve ser encarada como um obstáculo para a inovação, mas como uma vantagem competitiva estrutural. Empresas que estabelecem governança clara ao implementar agentes autônomos protegem sua marca contra sanções administrativas, ganham a confiança dos clientes e garantem eficiência operacional contínua sem comprometer a segurança da informação.
Perguntas frequentes
A empresa pode usar dados do WhatsApp corporativo para treinar agentes de IA?
O uso de dados de conversas do WhatsApp corporativo para treinar modelos de IA exige uma base legal válida e transparência prévia aos titulares. Se as conversas contiverem dados pessoais, é necessário garantir a anonimização prévia dos registros ou obter o consentimento explícito dos clientes, além de vetar o envio dessas informações para treinamento de modelos públicos de terceiros.
O que acontece se um agente de IA tomar uma decisão errada que prejudique um cliente?
De acordo com a LGPD e o Código de Defesa do Consumidor, a responsabilidade legal perante o titular é sempre da empresa controladora do sistema. O cliente prejudicado tem o direito de solicitar a revisão humana da decisão automatizada, e a empresa deve demonstrar a explicação lógica da medida e reparar eventuais danos causados por falhas do agente.
Como garantir que o provedor da API de IA não use meus dados corporativos?
Para garantir que seus dados corporativos não sejam utilizados para treinamento, a empresa deve assinar contratos com cláusulas de Data Processing Agreement (DPA) corporativos ou utilizar instâncias empresariais dedicadas de nuvem. Provedores sérios garantem em contrato a retenção zero de dados ou o descarte imediato das chamadas de API após o processamento da requisição.
Quais dados devem ser obrigatoriamente mascarados antes de alimentar um agente de IA?
Devem ser mascarados todos os dados pessoais identificáveis que não sejam estritamente necessários para a conclusão da tarefa solicitada. Isso inclui números de CPF, dados bancários, cartões de crédito, senhas, prontuários de saúde e quaisquer dados pessoais sensíveis definidos pelo artigo 5º da LGPD.