Governança de IA Corporativa: Como Estruturar Políticas
A governança de IA corporativa define regras e controles para operar agentes de IA com segurança, conformidade e eficiência sem travar a inovação.
- Governança de IA Corporativa
- Estruturar Políticas Internas
- Agentes de IA
- LGPD
- ISO 42001
- Automação de Processos
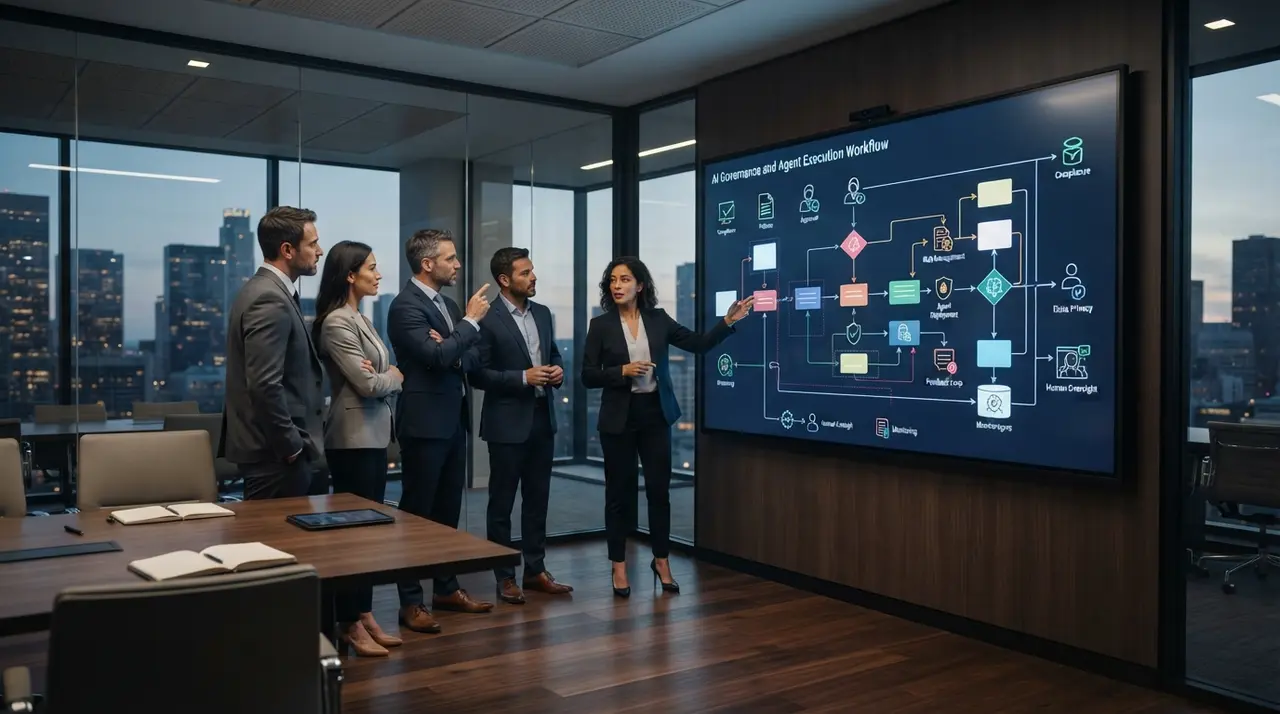
A governança de IA corporativa é o conjunto de políticas, papéis e controles técnicos que garante o uso seguro, ético e eficiente de inteligência artificial nas operações empresariais. Estruturar políticas internas alinha a execução automática de tarefas aos objetivos estratégicos, prevenindo vazamentos de dados, violações da LGPD e falhas operacionais.
À medida que as empresas avançam da simples geração de texto para o uso de agentes de IA integrados a sistemas legados como ERPs, CRMs e WhatsApp, o risco operacional muda de patamar. Uma ferramenta de chat comete erros isolados; um agente autônomo com acesso ao banco de dados pode emitir pedidos incorretos, alterar cadastros de fornecedores ou conceder descontos indevidos se não houver regras claras de atuação.
Neste artigo, você entenderá como criar um framework completo de governança que protege a sua empresa sem sufocar a inovação. Veremos como definir responsabilidades, estabelecer limites de decisão (guardrails), garantir auditabilidade e alinhar sua operação às normas internacionais.
O que é governança de IA corporativa e por que ela é indispensável
A governança de IA corporativa estabelece os limites operacionais e de responsabilidade necessários para transformar automações isoladas em um sistema de alto desempenho e baixo risco. Ela é o elemento central que separa o uso experimental de IA do ganho de escala sustentável no ambiente empresarial.
Sem um modelo estruturado, a adoção de tecnologia tende a gerar a chamada "Shadow AI" — quando colaboradores utilizam ferramentas externas sem autorização ou supervisão da TI. Isso expõe a empresa a vazamentos de segredos industriais e violações diretas de privacidade.
Quando a organização opta por estruturar políticas internas sólidas, os gestores ganham previsibilidade. Sabem exatamente quais dados podem ser processados, quais automações dependem de validação e quem responde por cada ação tomada pelos sistemas inteligentes.
Além disso, uma boa governança preserva a infraestrutura existente. Em vez de substituir sistemas consagrados, os agentes operam como uma camada inteligente sobre o ERP ou CRM atual, respeitando as permissões de acesso já consolidadas na companhia.
Componentes essenciais para estruturar políticas internas de IA
O desenvolvimento de políticas internas eficientes exige uma estrutura dividida em papéis organizacionais, gestão de riscos operacionais e regras claras de uso. Uma política guardada na gaveta não protege a operação; é preciso transformar diretrizes em fluxos de trabalho executáveis.
O primeiro passo é mapear a cadeia de responsabilidades. A governança não deve ser vista como um projeto exclusivo da equipe de TI ou do departamento jurídico, mas como um compromisso transversal da liderança executiva.
- Comitê de Governança de IA: Grupo multidisciplinar (Operações, TI, Jurídico e Negócios) responsável por aprovar novos casos de uso e revisar incidentes.
- Sponsors Executivos: Diretores que garantem o alinhamento estratégico e os recursos necessários para os projetos.
- Donos de Processo (Process Owners): Gestores da área de negócio (RH, Financeiro, Compras, Logística) que definem as regras operacionais e validam os resultados do agente.
A tabela abaixo sintetiza como a estrutura de controle deve ser distribuída dentro da organização:
| Componente | Função Principal | Responsável Direto | Indicador de Sucesso |
|---|---|---|---|
| Políticas de Uso Aceitável | Definir permissões de dados e ferramentas liberadas | Comitê de IA / Jurídico | Zero incidentes de vazamento |
| Matriz de Riscos | Classificar processos por criticidade e impacto | Gerente de Riscos / TI | 100% dos fluxos mapeados |
| Guardrails de Execução | Limitar a alçada autônoma do agente de IA | Dono do Processo / Desenvolvedor | Redução de exceções não tratadas |
| Trilha de Auditoria | Registrar todas as decisões e logs de execução | Segurança da Informação | Auditabilidade em tempo real |
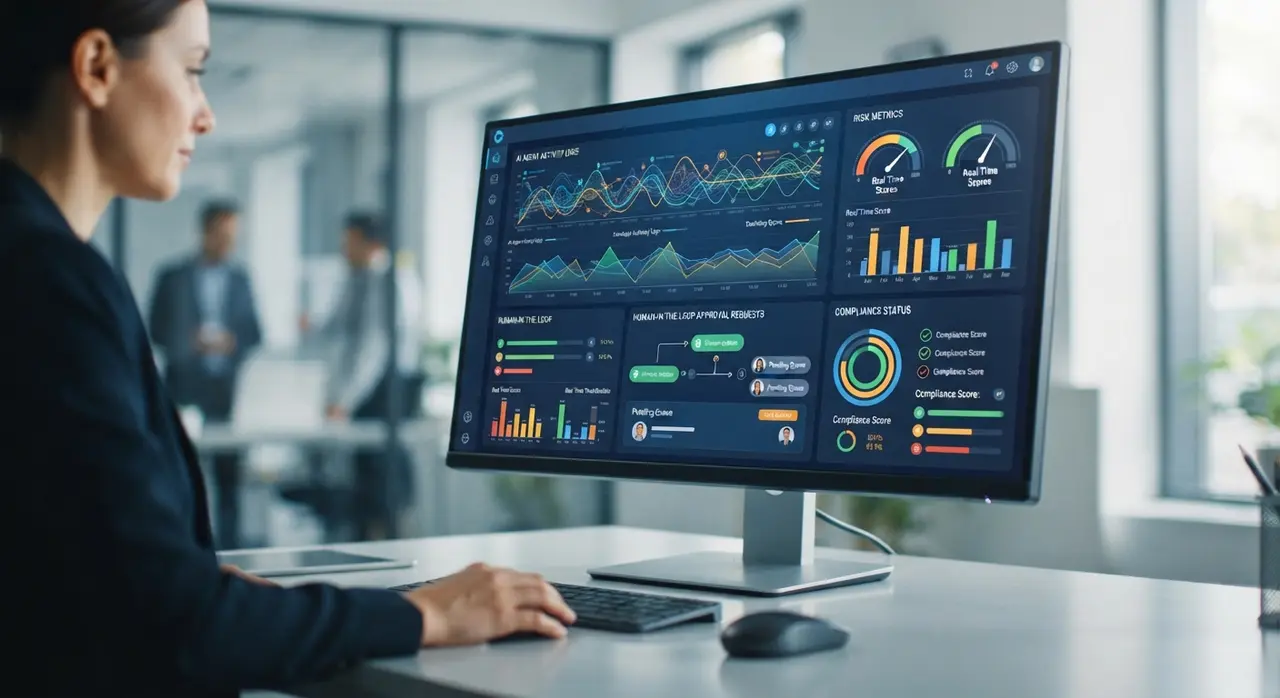
Definição de guardrails e revisão humana para agentes de IA
A implementação de guardrails e mecanismos de Human-in-the-Loop impede que agentes de IA tomem decisões críticas fora do escopo aprovado. Guardrails são barreiras de segurança programadas que limitam o comportamento do sistema, garantindo que ele não ultrapasse parâmetros de preço, alçada financeira ou escopo operacional.
Em um processo de atendimento ou vendas via WhatsApp, por exemplo, o agente pode responder dúvidas sobre catálogo e consultar estoque de forma totalmente autônoma. Contudo, se a negociação envolver a concessão de um desconto acima de 10%, a diretriz de governança deve exigir a intervenção imediata de um supervisor humano.
Para decisões de alto impacto — como aprovação de crédito, contratação de fretes ou atualização de dados fiscais —, a revisão humana na alça de decisão (Human-in-the-Loop) torna-se obrigatória. O agente realiza a coleta, a triagem e o processamento inicial dos dados, mas a palavra final cabe ao gestor.
A auditabilidade é o pilar que sustenta esse controle. Cada raciocínio, consulta a banco de dados e ação executada pela IA deve ser registrado em um log imutável. Caso um cliente questionar uma alteração cadastral, a equipe consegue rastrear exatamente qual instrução o agente recebeu e qual validação ocorreu.
Para entender como garantir essa rastreabilidade mantendo o contexto histórico das operações, vale consultar nosso artigo sobre agentes de IA com memória de longo prazo.
Conformidade regulatória: alinhando LGPD e ISO 42001
A conformidade de sistemas autônomos exige a adequação contínua às diretrizes da LGPD e aos padrões internacionais de gestão da ISO 42001. Tratar a conformidade apenas como um checklist burocrático é um erro que custa caro no momento de escalar a operação.
Sob a LGPD (Lei Geral de Proteção de Dados), o tratamento de dados pessoais por inteligência artificial exige base legal clara, transparência e minimização de dados. Os agentes não devem ter acesso irrestrito a bancos de dados completos; eles precisam receber apenas o conjunto estrito de informações necessárias para concluir a tarefa atribuída.
A norma ISO 42001 surge como a principal referência global para a gestão de sistemas de inteligência artificial nas organizações. Ela estabelece diretrizes para a avaliação de impactos, tratamento de riscos de viés algorítmico e rastreabilidade do ciclo de vida dos modelos.
Ao integrar fluxos autônomos a softwares corporativos robustos, como um agente de IA integrado ao Microsoft Dynamics 365, a governança garante que todas as políticas de acesso e papéis do ERP/CRM sejam estritamente respeitadas pelo agente inteligente.
Maturidade e evolução: equilibrando controle e agilidade
O modelo de governança deve evoluir gradualmente conforme a maturidade operacional da empresa aumenta, evitando gargalos burocráticos no início da adoção. Exigir estruturas de controle complexas em um primeiro projeto piloto pode paralisar a inovação e desmotivar a equipe.
O segredo está em adotar uma abordagem em fases. Nos primeiros testes, o escopo deve ser reduzido e com supervisão humana total. Conforme o sistema demonstra consistência nos indicadores de desempenho (KPIs), a autonomia do agente é expandida gradualmente.
Considere o caso de uma operadora logística com dezenas de centros de distribuição que contratou a Agentes Autônomos para automatizar a conferência de entrada de mercadorias e a comunicação com motoristas. Na fase inicial de implantação, a governança definiu que o agente faria apenas a leitura das notas fiscais e a checagem com a ordem de compra, exigindo a assinatura física do conferente para liberação.
Após três meses operando com 99,8% de precisão e sem nenhuma inconformidade registrada, a empresa atualizou suas políticas internas. O agente passou a liberar automaticamente recebimentos padrão de fornecedores homologados até determinado valor, mantendo a validação humana apenas para divergências ou cargas de alto valor agregado. Essa mudança reduziu o tempo de fila dos caminhões em 65% sem aumentar o risco de perda.
Você pode conferir outros modelos de uso e ganhos de produtividade acessando nossa página de benefícios da automação com IA.
Primeiros passos práticos para implantar a governança na sua empresa
A implantação bem-sucedida da governança começa com o mapeamento dos processos críticos e a definição imediata das alçadas de decisão. Você não precisa parar a empresa por meses para construir o modelo ideal; pode começar com um plano de ação objetivo.
- Inventarie os usos de IA: Mapeie todas as ferramentas de inteligência artificial em uso na empresa, oficiais ou não.
- Classifique os processos por risco: Separe as tarefas entre Baixo Risco (resumo de reuniões, rascunhos de e-mails), Médio Risco (atendimento inicial a clientes, triagem de candidatos) e Alto Risco (aprovação financeira, emissão de documentos fiscais, análise de crédito).
- Publique a Política de Uso Aceitável: Crie um documento direto de 2 a 3 páginas explicando o que é permitido, como tratar dados de clientes e onde é proibido usar ferramentas públicas.
- Estabeleça os Guardrails dos Agentes: Para cada agente em produção, documente a alçada máxima de decisão, as regras de escalonamento para humanos e os requisitos de log.
- Revise periodicamente: Defina encontros mensais do comitê para avaliar relatórios de erros, feedback das equipes e atualizar o escopo dos sistemas autônomos.
Perguntas frequentes
O que é governança de IA corporativa?
Governança de IA corporativa é a estrutura de regras, responsabilidades e controles técnicos criada para garantir que o uso da inteligência artificial na empresa ocorra de forma segura, eficiente e em conformidade com as leis. Ela define quem aprova os projetos, quais dados podem ser usados e como o desempenho dos sistemas é monitorado.
Como a governança de IA se relaciona com a LGPD?
A governança de IA assegura que os agentes autônomos e modelos de linguagem respeitem os princípios da LGPD, como minimização de dados, finalidade e segurança. Ela garante que informações pessoais de clientes e colaboradores não sejam utilizadas para treinamento indevido de modelos públicos e exige o consentimento ou base legal adequada para o processamento.
O que são guardrails em agentes de IA?
Guardrails são limites e regras de segurança programados que restringem a atuação de um agente de IA dentro de parâmetros pré-definidos. Eles impedem que a IA tome decisões financeiras acima da sua alçada, acesse sistemas não autorizados ou forneça informações confidenciais a terceiros.
A governança de IA não reduz a agilidade da empresa?
Não, quando é desenhada de forma proporcional à maturidade da empresa. Políticas claras eliminam a incerteza jurídica e operacional, permitindo que as equipes acelerem a adoção de automações de forma segura e padronizada, sem o medo de causar prejuízos por falta de controle.