LGPD y Agentes de IA: Checklist Práctico de Cumplimiento
Garantice la conformidad de la LGPD en proyectos de agentes de IA. Descubra bases legales, supervisión humana y un checklist práctico previo a la adopción.
- LGPD y Agentes de IA
- Gobernanza de IA
- Cumplimiento Regulatorio
- Automatización Empresarial
- Seguridad de Datos
La aplicación de la LGPD y Agentes de IA exige que toda empresa garantice bases legales sólidas, minimización de datos y mecanismos de gobernanza estricta antes de la implementación operativa. Un checklist práctico previene sanciones regulatorias y protege la reputación corporativa al integrar sistemas inteligentes con herramientas clave como CRM, ERP y canales de atención al cliente.
A medida que los agentes de IA dejan de ser meros asistentes conversacionales para ejecutar acciones operativas de forma autónoma, el volumen de datos personales procesados se multiplica. Garantizar la conformidad legal no implica frenar la innovación, sino estructurar flujos de trabajo eficientes, auditables y seguros.
Tratamiento de datos personales en la arquitectura de agentes de IA
Los agentes autónomos procesan datos personales en tiempo real para ejecutar tareas complejas entre múltiples sistemas corporativos. A diferencia del software tradicional, un agente de IA consulta bases de datos, cruza información sensible y toma decisiones operativas sin requerir la intervención constante de un usuario humano.
Para operar bajo el marco de la LGPD, la empresa debe identificar con precisión qué bases legales sustentan cada flujo de datos. En entornos B2B y de operaciones internas, el consentimiento no siempre es la única opción; el legítimo interés o la ejecución de contratos suelen ser alternativas más sólidas para procesos operativos recurrentes.
Además, el principio de minimización exige restringir los datos accesibles para el modelo. Un agente responsable de responder consultas sobre entregas logísticas en WhatsApp no necesita acceder al historial crediticio completo del cliente dentro del ERP. Del mismo modo que ocurre en soluciones como Agentes de IA para Bancos: Automatización y Compliance, la segregación de permisos es la primera barrera contra la fuga de información innecesaria.
Decisiones automatizadas y el derecho a la revisión humana
El artículo 20 de la LGPD concede a los titulares el derecho a solicitar la revisión de decisiones tomadas únicamente por tratamiento automatizado de datos. Esta regla es crucial cuando el agente de IA evalúa solicitudes de crédito, analiza perfiles para contratación de personal o aprueba transacciones financieras.
Para cumplir con este requisito sin comprometer la velocidad operativa, la empresa debe implementar una arquitectura de Human-in-the-loop (humano en el circuito). En lugar de dejar que el agente ejecute acciones de alto impacto de forma aislada, el sistema debe presentar sugerencias fundamentadas para que un supervisor valide la operación antes de la ejecución definitiva.
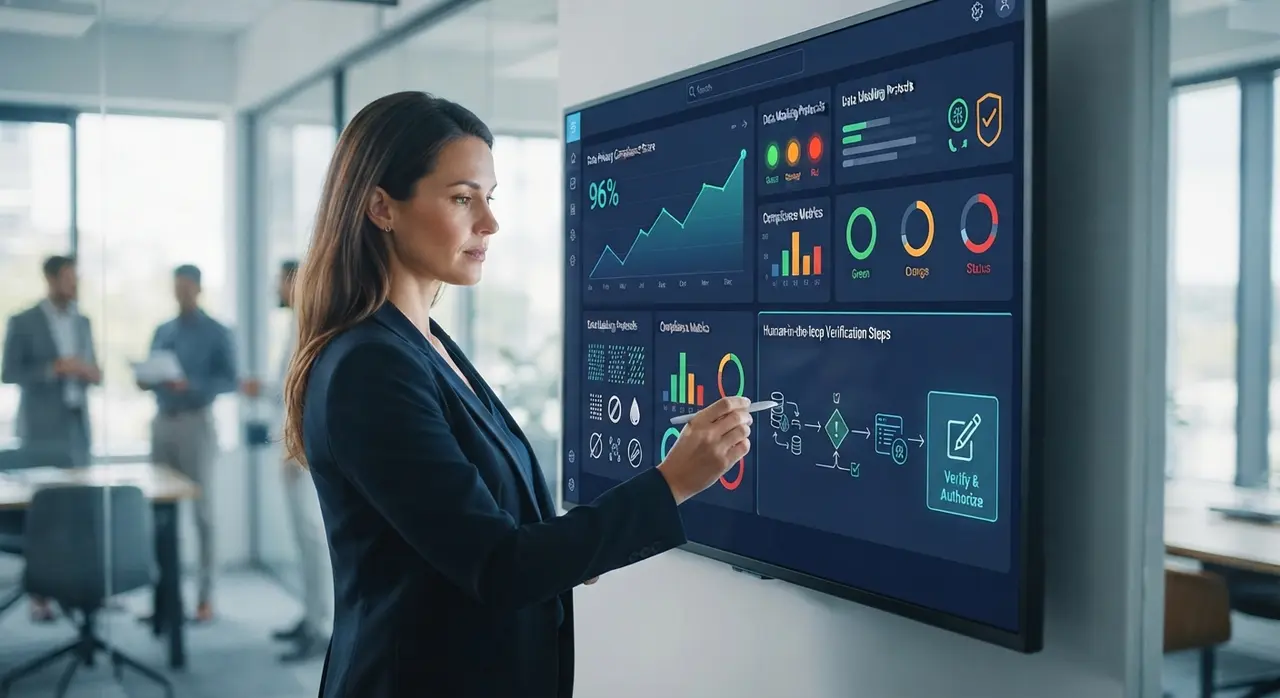
Adicionalmente, el titular tiene derecho a explicaciones claras sobre los criterios utilizados por el algoritmo. Los agentes modernos deben mantener trazabilidad de sus respuestas, justificando qué documentos o datos internos sirvieron de base para tomar una decisión determinada.
Contratos de software, controladores y operadores de IA
La definición clara de roles entre controlador y operador es esencial para la gestión de riesgos contractuales en IA. La empresa que contrata e implementa el agente actúa como controladora de los datos, mientras que los proveedores de infraestructura tecnológica y modelos de lenguaje operan como procesadores.
Antes de integrar cualquier API o proveedor de nube, la gerencia de TI y el departamento jurídico deben validar dos aspectos fundamentales:
- Uso de datos para entrenamiento: Garantizar por contrato que los datos corporativos y de los clientes no se utilicen para entrenar modelos públicos de la proveedora de IA.
- Transferencia internacional de datos: Verificar si los servidores de procesamiento están alojados fuera del país y asegurar que el proveedor cumpla con cláusulas contractuales estándar equivalentes a las exigidas por la LGPD.
Tener contratos bien formalizados evita sorpresas en auditorías y protege la responsabilidad jurídica del negocio ante incidentes de terceros.
Checklist práctico de conformidad pré-implementación
Un checklist práctico pré-implementación estructura los controles técnicos y jurídicos necesarios para cada flujo de trabajo automatizado. Aplicar esta validación previa ahorra tiempo de desarrollo y evita rehacer integraciones del sistema.
| Fase de Evaluación | Requisito de Cumplimiento | Métrica de Verificación |
|---|---|---|
| Mapeo de Datos | Identificación de datos personales procesados por el agente | Inventario de datos (Data Mapping) actualizado |
| Base Legal | Definición de la justificación jurídica (contrato, interés legítimo) | Informe de Impacto a la Protección de Datos (RIPD/DPIA) |
| Minimización | Configuración de acceso a datos strictly-necessary | Filtros de API y controles de acceso por rol (RBAC) |
| Gobernanza de Modelo | Revisión humana en decisiones de alto impacto | Flujo de aprobación activo antes de la ejecución |
| Seguridad Técnica | Cifrado en tránsito y reposo + registros de auditoría | Logs de ejecución inmutables y trazables |
Caso práctico: Cumplimiento y automatización en operaciones a escala
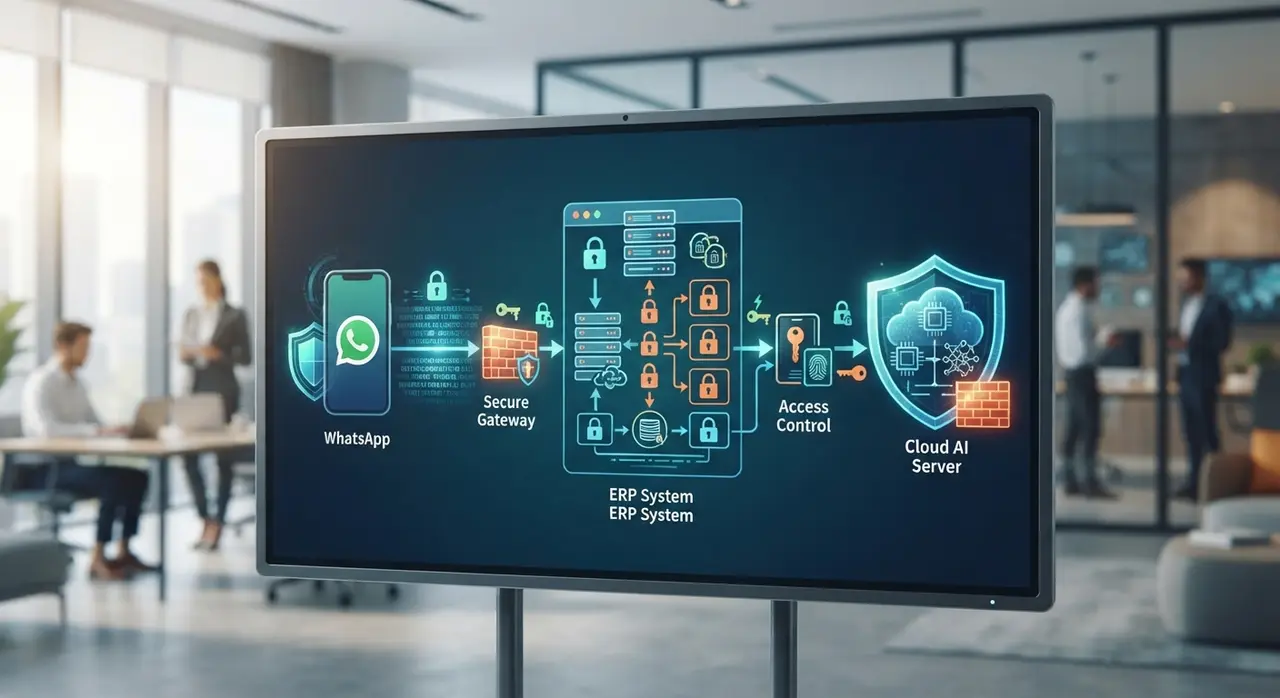
Las empresas pueden automatizar procesos críticos garantizando la privacidad de los datos mediante arquitecturas con control de acceso granular. Un caso ilustrativo involucra a una compañía distribuidora que integró agentes inteligentes para gestionar solicitudes de crédito y contratos comerciales directamente por WhatsApp y ERP.
Antes de la automatización, los asistentes escaneaban manualmente documentos de identidad y estados financieros, exponiendo información confidencial a múltiples empleados. La solución desarrollada con Agentes Autônomos permitió que el agente recibiera la documentación, anonimizara automáticamente los datos sensibles no relevantes para el análisis crediticio y enviara solo la puntuación de riesgo calculada a la pantalla del analista financiero.
Como resultado, la empresa redujo el tiempo de aprobación en un 70%, eliminó el riesgo de fugas de datos de clientes y garantizó la plena trazabilidad de cada decisión conforme a las exigencias de auditoría interna y legal. Soluciones como los Agentes de IA con memoria aseguran que el contexto operativo persista sin vulnerar la privacidad del usuario.
Preguntas frecuentes
¿Los datos introducidos en un agente de IA corporativo se utilizan para entrenar otros modelos?
No, siempre que la empresa utilice licencias empresariales o APIs comerciales con cláusulas explícitas de privacidad. Es fundamental configurar el agente para garantizar que las entradas y salidas de datos permanezcan aisladas dentro del entorno corporativo.
¿Es obligatorio contar con revisión humana en todas las respuestas del agente de IA?
No en todas las interacciones, pero sí en las decisiones automatizadas que afecten los derechos, la situación financiera o el perfil del titular de los datos. Para tareas informativas o rutinarias de bajo riesgo, la automatización completa está permitida.
¿Cómo gestionar los derechos del titular (exclusión o acceso) en sistemas con agentes de IA?
La empresa debe estructurar su base de datos para que los comandos de eliminación o rectificación solicitados por el cliente se reflejen en los sistemas de origen (CRM/ERP) y en la memoria vectorial consultada por el agente de IA.
¿La empresa puede ser multada por la LGPD debido a un error cometido por el agente de IA?
Sí, la responsabilidad legal ante el titular y la autoridad reguladora recae sobre la empresa controladora del tratamiento de datos. Por ello, es imprescindible contar con logs de auditoría, pruebas de seguridad y supervisión continua del desempeño del sistema.