Function Calling: Agentes de IA Ejecutan Tareas Reales
El Function Calling permite que los agentes de IA ejecuten tareas reales en ERPs y bancos de datos corporativos con seguridad, gobernanza y control.
- Function Calling
- Agentes de IA
- Automatización de Procesos
- Gobernanza de IA
- Integración ERP CRM
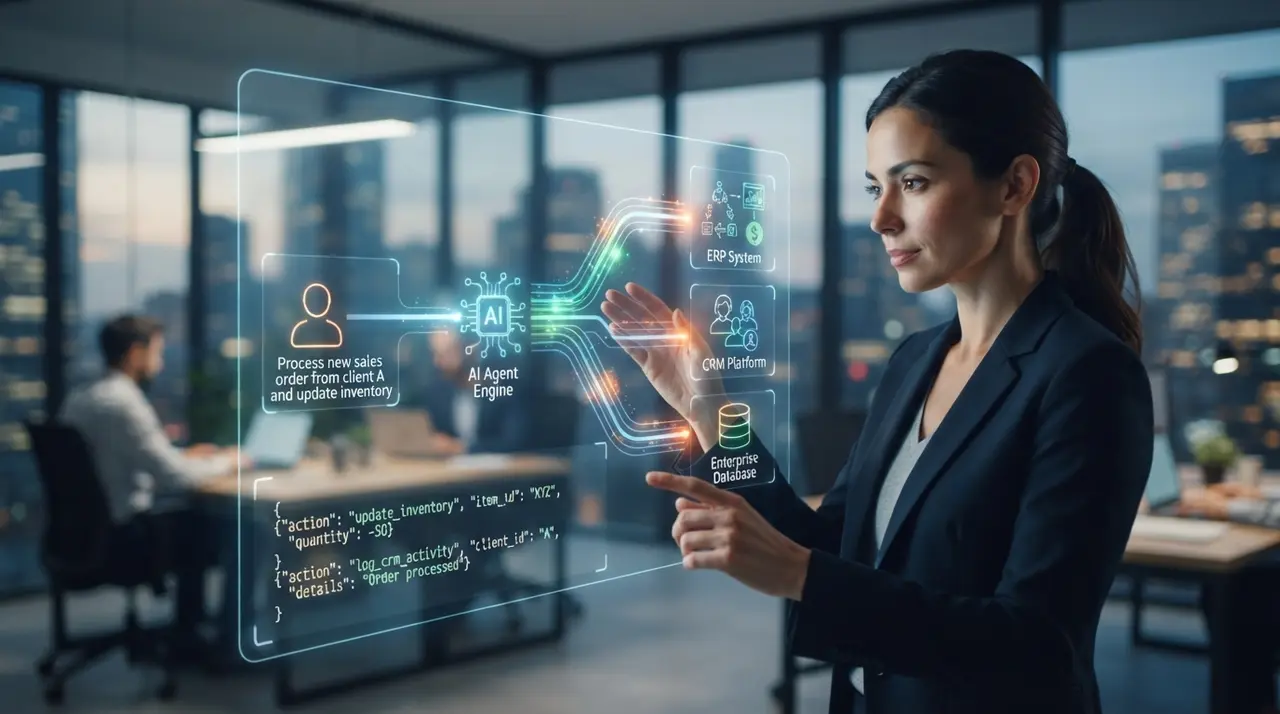
El Function Calling es la capacidad técnica de los modelos de lenguaje para interpretar instrucciones en lenguaje natural y convertirlas en llamadas de API estructuradas en formato JSON. Esta funcionalidad es la infraestructura fundamental que permite que los agentes de IA ejecutan tareas transaccionales complejas directamente en ERPs, CRMs y bancos de datos corporativos sin intervención manual constante.
Durante años, la inteligencia artificial generativa estuvo limitada al procesamiento de texto pasivo: responder preguntas, resumir documentos o redactar correos electrónicos. Sin embargo, las decisiones empresariales no se toman en el aire; requieren actualizar registros de ventas, consultar inventarios en tiempo real, emitir facturas y ajustar datos en sistemas legados. En este artículo profundizaremos en la arquitectura técnica, las medidas de seguridad, la gestión de riesgos y el encadenamiento operacional que permite transformar un chatbot convencional en un sistema autónomo de ejecución operativa.
¿Qué es el Function Calling y por qué transforma a los LLM en agentes ejecutores?
El Function Calling conecta el razonamiento contextual de un modelo de lenguaje con la capacidad de ejecución determinista de las APIs empresariales. Un modelo de lenguaje grande (LLM) por sí solo es incapaz de conectarse a la red empresarial o alterar registros en un servidor; únicamente predice la secuencia de palabras más probable en función de las instrucciones recibidas.
Mediante el protocolo de Function Calling, el desarrollador o integrador describe una serie de funciones del sistema (como consultar_stock() o cancelar_pedido()) utilizando esquemas JSON. Cuando el usuario solicita una acción, el modelo decide de forma autónoma cuál función debe invocar y extrae los parámetros necesarios del texto, devolviendo una estructura limpia para que el sistema de backend la ejecute.
Esta separación de responsabilidades garantiza que la IA no intente inventar datos ni escribir directamente en la base de datos sin control. La IA actúa como el cerebro que interpreta la intención, mientras que la API del sistema corporativo sigue actuando como la capa lógica que valida las reglas de negocio y ejecuta los cambios transaccionales.
Cómo funciona el proceso paso a paso: De la intención en lenguaje natural a la ejecución en JSON
La ejecución de un proceso mediante Function Calling sigue un ciclo cerrado de cinco etapas fundamentales que garantizan el determinismo operacional. Este mecanismo convierte peticiones ambiguas de usuarios en comandos exactos para sistemas como SAP, Salesforce o sistemas PostgreSQL internos.
- 1. Declaración de herramientas (Tool Definition): Se envían al LLM las definiciones de las funciones disponibles estructuradas mediante JSON Schema, especificando el nombre de la función, su propósito y los parámetros requeridos y opcionales.
- 2. Interpretación de la intención: El usuario escribe un mensaje en lenguaje natural (por ejemplo: "Necesito congelar el crédito del cliente 88402 por mora superior a 60 días").
- 3. Generación del JSON estructurado: El modelo analiza el mensaje, reconoce qué función coincide con la solicitud y genera un JSON con los parámetros extraídos (ejemplo:
{"function": "bloquear_credito", "parameters": {"cliente_id": 88402, "motivo": "mora_60_dias"}}). - 4. Validación y ejecución en Backend: El sistema orquestador recibe la orden en JSON, valida los permisos de seguridad y ejecuta la llamada HTTP REST o la consulta GraphQL contra los sistemas de CRM e integración operacional.
- 5. Respuesta y sintetización: El sistema devuelve la respuesta del ERP al agente de IA (ejemplo:
{"status": "success", "saldo_pendiente": 14500.00}), y el LLM responde al usuario en lenguaje natural confirmando la acción.
Function Calling nativo frente a la orquestación con frameworks
Existen dos enfoques principales para implementar este mecanismo en la arquitectura de software empresarial: utilizar el Function Calling nativo expuesto por los proveedores de LLM o emplear frameworks de orquestación lógica. Comprender la diferencia entre ambos es esencial para definir la mantenibilidad y la escalabilidad del proyecto.
El Function Calling nativo (ofrecido por modelos como OpenAI GPT-4, Anthropic Claude 3.5 o Google Gemini) está integrado en el propio entrenamiento del modelo. El modelo ha sido ajustado por el proveedor para detener la generación de texto y emitir un objeto JSON válido cuando detecta que la solicitud requiere una herramienta externa. Es altamente eficiente y reduce la latencia.
Por otro lado, la orquestación mediante frameworks de código abierto o propietarios (como LangChain, LlamaIndex o motores internos) añade una capa intermedia de abstracción. Estos frameworks permiten encadenar múltiples decisiones, manejar la memoria a largo plazo y reintentar llamadas cuando una API corporativa falla.
| Criterio de Evaluación | Function Calling Nativo | Orquestación vía Frameworks |
|---|---|---|
| Determinismo del esquema | Muy alto (garantizado por el proveedor del modelo) | Depende del motor de parsing e instrucciones del sistema |
| Latencia de ejecución | Baja (un solo viaje de ida y vuelta al modelo) | Media-Alta (múltiples loops de validación) |
| Complejidad de desarrollo | Baja (requiere integración directa de API) | Media-Alta (requiere mantener código de orquestación) |
| Portabilidad de modelos | Limitada al proveedor específico | Alta (permite cambiar de modelo subyacente fácilmente) |
| Manejo de estados complejos | Requiere código personalizado en el backend | Soportado de forma nativa por el framework |
Definición de funciones corporativas: Consultas de lectura frente a acciones de escritura
Las funciones expuestas a los agentes de IA deben clasificarse estrictamente según su nivel de impacto operacional y su naturaleza idempotente. No todas las interacciones con los bancos de datos corporativos conllevan el mismo nivel de riesgo para la empresa.
Las operaciones de lectura permiten que el agente consulte información sin modificar el estado del sistema. Son operaciones seguras que pueden ejecutarse con mayor autonomía. Ejemplos típicos incluyen:
consultar_disponibilidad_inventario(sku, sucursal)obtener_historial_facturacion(cliente_id, limite)verificar_estatus_ticket(ticket_id)
Por el contrario, las operaciones de escritura y modificación alteran de forma permanente los registros contables, comerciales o logísticos. Estas funciones requieren controles adicionales como la re-autenticación, límites financieros y confirmación humana previa. Ejemplos de este tipo de funciones incluyen:
emitir_nota_credito(factura_id, monto, razon)actualizar_direccion_despacho(pedido_id, nueva_direccion)disparar_orden_compra(proveedor_id, items)
Arquitectura de seguridad: Proteger endpoints y bancos de datos corporativos
La exposición de APIs a agentes de IA exige una arquitectura de seguridad basada en el principio de mínimo privilegio y cero confianza (Zero Trust). Un modelo de IA nunca debe conectarse directamente con credenciales administrativas a una base de datos ni poseer permisos irrestrictos en el ERP.
Para proteger la infraestructura de la empresa, es necesario implementar cuatro capas fundamentales de seguridad informática:
- Autenticación y Delegación (OAuth 2.0 / Service Accounts): Las llamadas a las APIs deben realizarse mediante tokens temporales vinculados al perfil del usuario que realiza la consulta, garantizando que el agente no ejecute acciones que el propio usuario no tiene autorizadas.
- Aislamiento de API Gateway: El agente interactúa únicamente con un API Gateway intermedio. Esta capa actúa como cortafuegos, filtrando el contenido, aplicando rate limiting (límite de peticiones por minuto) y validando la sintaxis del JSON recibido.
- Validación estricta de Schema (Zod / Pydantic): Antes de enviar la orden al sistema de producción, el backend debe validar que los tipos de datos (enteros, cadenas, fechas) correspondan exactamente al contrato de la API.
- Auditoría inmutable (Audit Logs): Cada decisión del agente, el JSON generado, la llamada HTTP enviada y la respuesta recibida deben quedar registrados en una base de datos de auditoría dedicada para análisis forense y cumplimiento de normativas.
Prevención de alucinaciones y control Human-in-the-Loop
El riesgo de alucinación en llamadas de función se mitiga combinando restricciones estrictas de esquema con mecanismos de revisión humana estratégica. Aunque los modelos avanzados tienen tasas de error bajas en sintaxis JSON, pueden inferir parámetros incorrectos si la entrada del usuario es ambigua.
Para contrarrestar la alucinación de parámetros, se implementa la validación cruzada. Por ejemplo, si el usuario solicita cancelar la factura "1020", el agente debe llamar primero a una función de lectura para validar si la factura existe, cuál es su monto y si pertenece a la empresa del usuario, antes de intentar invocar la función de cancelación.
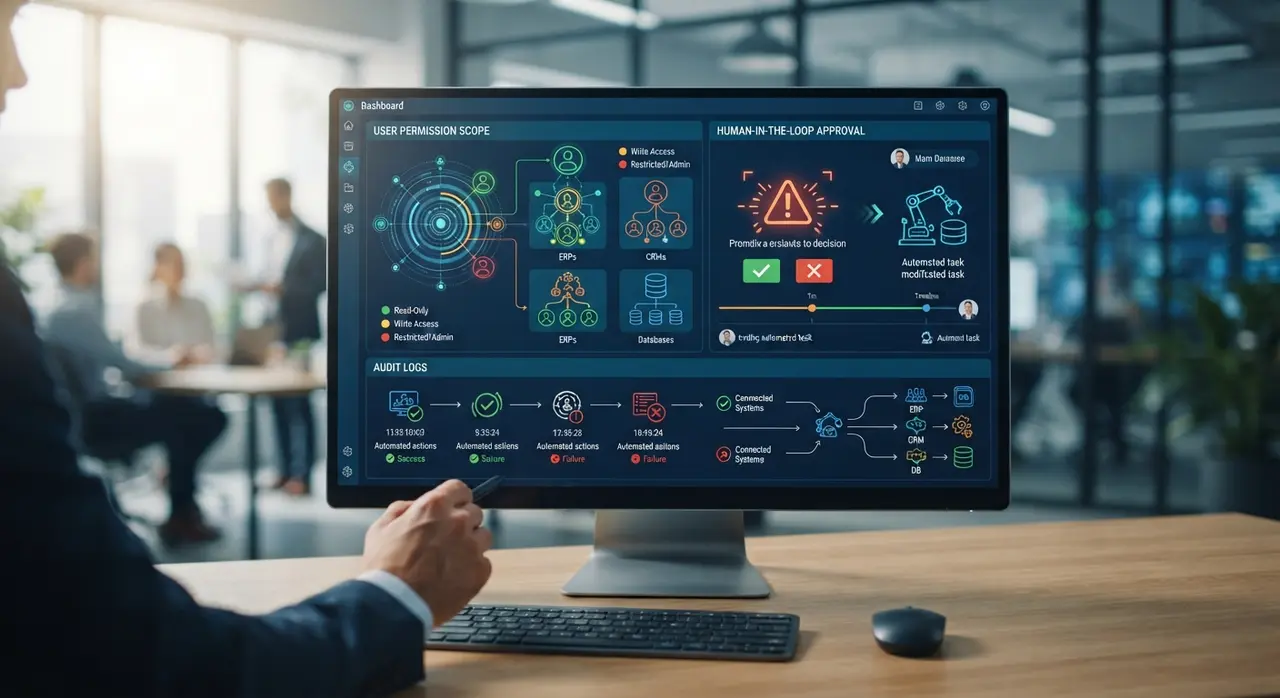
Para operaciones financieras, logísticas o de recursos humanos que superen un umbral de riesgo prefijado (por ejemplo, transacciones superiores a $5,000 USD o cambios masivos en bases de datos), la arquitectura debe incorporar el patrón Human-in-the-Loop (HITL). En este esquema, la IA prepara la llamada de función con todos los parámetros validados, pero requiere que un operador humano haga clic en "Aprobar" dentro de su panel de control antes de que la orden llegue al sistema de producción.
Encadenamiento de funciones para flujos operativos complejos
Las tareas del mundo real rara vez se resuelven con un solo paso; exigen un encadenamiento secuencial de múltiples herramientas (Function Chaining). El agente evalúa la respuesta del sistema en cada etapa antes de determinar el siguiente paso lógico.
Considere el proceso de atención a un reclamo por producto defectuoso en una empresa de distribución multi-unidad. El flujo encadenado se ejecuta de la siguiente manera:
- El agente invoca
buscar_pedido(rut_cliente, fecha)para validar la compra original. - Con la ID obtenida, ejecuta
verificar_politica_devolucion(pedido_id)para comprobar que está dentro del plazo legal. - Llama a
crear_ticket_postventa(pedido_id, motivo)en el CRM. - Finalmente, ejecuta
generar_etiqueta_retorno(direccion_cliente)y responde al usuario con la confirmación del proceso.
Si cualquiera de las funciones intermedias devuelve un error (por ejemplo, "Plazo de devolución vencido"), el agente interrumpe el encadenamiento, no ejecuta los pasos posteriores y comunica la contingencia al usuario proponiendo una alternativa válida según los beneficios de la automatización supervisada.
Caso de éxito: Automatización de la cadena de suministros con Agentes Autônomos
Una importante empresa de distribución logística con más de 12 sucursales enfrentaba embotellamientos en su mesa de ayuda interna. Los gerentes de tienda enviaban cientos de correos diarios para consultar inventario entre sucursales, solicitar transferencias de stock y registrar incidencias de transporte, generando demoras de hasta 6 horas por solicitud.
La solución implementada por Agentes Autônomos consistió en desplegar un agente inteligente integrado directamente a WhatsApp Enterprise y conectado al ERP SAP y a la base de datos PostgreSQL de la compañía mediante Function Calling seguro.
Con este sistema, los gerentes de tienda solicitan transferencias en lenguaje natural. El agente valida el stock en tiempo real mediante funciones de lectura, comprueba los límites de crédito de la sucursal y genera la orden de traslado en el ERP en menos de 15 segundos. Como resultado, la compañía redujo el tiempo de procesamiento de solicitudes en un 92%, eliminó los errores de digitación de códigos SKU y liberó al equipo central de operaciones para enfocarse en la negociación con proveedores.
Cómo Agentes Autônomos conecta la IA a la infraestructura corporativa
La integración exitosa de agentes inteligentes no requiere reemplazar los sistemas de información existentes ni asumir riesgos de seguridad injustificados. En Agentes Autônomos diseñamos e implementamos capas de integración personalizadas que respetan los protocolos de gobernanza corporativa más rigurosos.
Nuestros especialistas evalúan la madurez tecnológica de su organización siguiendo un framework de madurez en IA adaptado a operaciones multi-unidad. Construimos los conectores, definimos las reglas de validación en JSON Schema, configuramos los entornos de prueba y establecemos paneles de auditoría en tiempo real para que su directiva mantenga el control total sobre cada acción que la IA ejecuta en la empresa.
Si su empresa busca dar el salto de los experimentos conceptuales con chatbots hacia la automatización transaccional real, la tecnología de Function Calling con la arquitectura adecuada es el camino estratégico para lograrlo.
Preguntas frecuentes
¿Qué es el Function Calling en inteligencia artificial?
El Function Calling es la capacidad que tienen los modelos de lenguaje avanzados para estructurar respuestas en formato JSON en lugar de texto libre. Esto permite que el modelo se comunique directamente con APIs empresariales, convirtiendo intenciones de usuario en acciones dentro de software como ERPs y CRMs.
¿Es seguro permitir que los agentes de IA ejecuten acciones en bases de datos corporativas?
Sí, es completamente seguro siempre que no se proporcione acceso directo a la base de datos, sino a través de un API Gateway. Mediante validaciones de esquemas JSON, límites de permisos de usuario y controles de revisión humana (Human-in-the-Loop), se garantiza que la IA solo ejecute comandos previamente autorizados.
¿Cuál es la diferencia entre un chatbot tradicional y un agente de IA con Function Calling?
Un chatbot tradicional solo puede responder preguntas basándose en texto preprogramado o búsqueda documental. Un agente con Function Calling puede realizar acciones del mundo real, como actualizar la dirección de un cliente, consultar el stock en tiempo real o emitir una orden de compra en un ERP.
¿Qué sucede si el modelo de IA alucina al generar una llamada de función?
El sistema de backend captura la respuesta antes de enviarla al ERP y valida el JSON Schema. Si los parámetros no existen, faltan campos requeridos o no cumplen las reglas de negocio, la llamada es rechazada automáticamente por el middleware antes de modificar cualquier dato corporativo.